Vulnerabilidad crítica en gateways Moxa MGate: firmware sin firma persiste
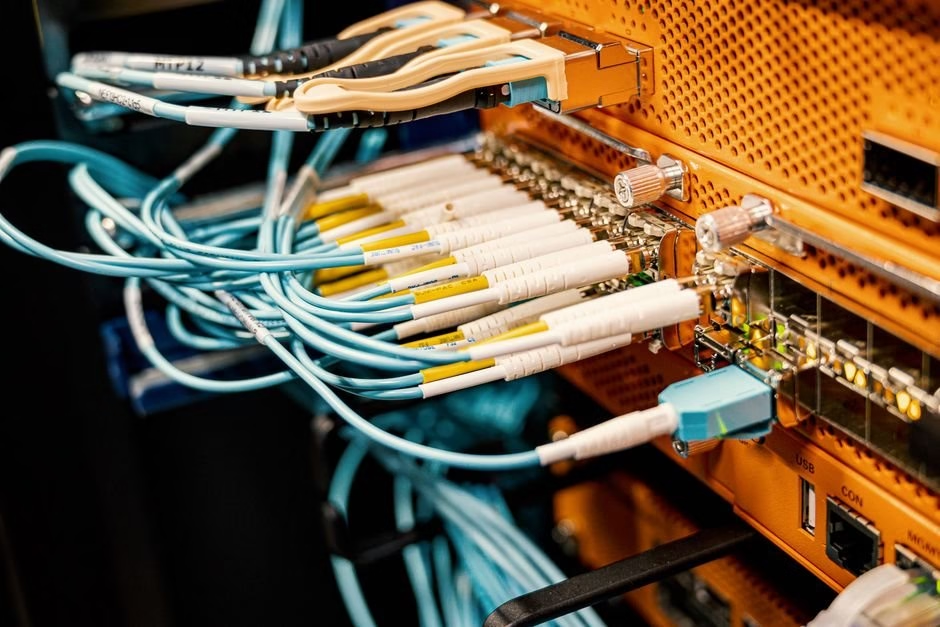
El 2 de octubre de 2026, Moxa, fabricante de soluciones de redes industriales, publicó el aviso de seguridad MPSA-269540 para alertar sobre una vulnerabilidad crítica en su línea de gateways de protocolo MGate. Identificada como CVE-2026-86326, la falla permite que un atacante con privilegios elevados instale firmware modificado que no supera la verificación criptográfica de autenticidad, y que además persiste incluso después de actualizaciones posteriores. Con una puntuación CVSSv4 de 8.6, la vulnerabilidad representa un riesgo significativo para sectores como energía, agua, manufactura y gobierno, donde estos dispositivos son ampliamente utilizados.
¿Qué es CVE-2026-86326 y por qué es peligrosa?
A diferencia de otras vulnerabilidades que permiten ejecutar código malicioso una sola vez, CVE-2026-86326 se distingue por su persistencia. El problema radica en que el mecanismo de actualización de firmware de los gateways MGate “no verifica adecuadamente la autenticidad criptográfica de las imágenes de firmware antes de la instalación”, según el aviso de Moxa. En términos prácticos, el dispositivo acepta una imagen sin confirmar quién la produjo. Por lo tanto, una imagen modificada se instala y se ejecuta, y puede mantenerse en el sistema a través de futuras actualizaciones.
La explotación requiere altos privilegios, lo que significa que el atacante debe estar autenticado. Esto concentra el riesgo en administradores, personal de mantenimiento o cualquier persona que pueda acceder a la función de actualización de firmware con los derechos necesarios. No se trata de una vulnerabilidad de red que pueda explotarse sin autenticación.
Dispositivos afectados y alcance
Moxa indica que todas las versiones de firmware de las líneas MGate MB3000, EIP3000 y 5000 están afectadas, así como la serie W5108/W5208, que ya está descontinuada. Dado que el fallo está en la ruta de instalación, ninguna versión de estas líneas está exenta de forma automática.
La compañía estima, citando un aviso de CISA de 2016, que estas unidades están desplegadas en los sectores de energía, agua, manufactura y gobierno. La exposición de estos dispositivos en infraestructuras críticas aumenta la gravedad de la situación.
Consecuencias para las operaciones industriales
Para los equipos de operaciones, la persistencia de la vulnerabilidad tiene tres consecuencias principales:
- Inventario desactualizado: Es probable que muchas organizaciones no tengan un registro completo de las versiones de firmware en sus gateways, lo que dificulta identificar cuáles están en riesgo.
- Acceso no autorizado persistente: Un atacante podría mantener el control del dispositivo incluso después de aplicar actualizaciones legítimas, lo que complica la erradicación.
- Necesidad de controles adicionales: La procedencia del firmware debe tratarse como un control de seguridad, no como una simple conveniencia. Moxa recomienda adquirir firmware únicamente de fuentes oficiales y seguir sus Guías de endurecimiento de seguridad (Security Hardening Guides).
Recomendaciones de Moxa y medidas inmediatas
En su aviso, Moxa es inusualmente directo sobre la urgencia: “Dada la alta gravedad de estos problemas, los usuarios deben aplicar las soluciones de inmediato para reducir los riesgos de seguridad”. La compañía recomienda restringir el acceso a la interfaz de administración, lo que limita tanto esta vulnerabilidad como CVE-2026-86325, otra falla relacionada.
Para las operaciones, esto se traduce en acciones concretas:
- Realizar un inventario exhaustivo del firmware de los gateways.
- Eliminar la accesibilidad de la interfaz de administración desde redes no confiables.
- Tratar la procedencia del firmware como un control de seguridad crítico.
- Aplicar las guías de endurecimiento de Moxa y estar atentos a futuras actualizaciones.
Hasta el momento de la divulgación, no existía una solución de firmware para CVE-2026-86326.
Datos de exposición en internet
Según datos almacenados de ZoomEye, se registran 14,166 resultados para la búsqueda app=”Moxa” y 11,285 para title=”Moxa”. Sin embargo, solo 18 resultados corresponden a app=”Moxa MGate”, que es la línea específica afectada. Es importante no confundir estas cifras: los primeros dos números describen sistemas Moxa en general, mientras que el último es el más cercano a los gateways vulnerables. Un dato inflado podría llevar a pensar que hay más dispositivos confirmados como vulnerables de los que realmente existen.
Contexto y relevancia para Latinoamérica
La infraestructura industrial en México y América Latina depende cada vez más de la automatización y la conectividad. Los gateways MGate son utilizados para enlazar dispositivos de campo con redes Ethernet en plantas de energía, sistemas de agua potable y líneas de manufactura. Una vulnerabilidad persistente como CVE-2026-86326 podría comprometer la integridad de estas operaciones, permitiendo a atacantes manipular procesos o interrumpir servicios esenciales.
La divulgación de Moxa llega en un momento en que la ciberseguridad industrial cobra mayor importancia en la región, donde muchos operadores aún no cuentan con políticas robustas de gestión de firmware. La recomendación de restringir el acceso a las interfaces de administración y verificar la autenticidad del firmware es especialmente relevante para entornos con recursos limitados.
Conclusión
CVE-2026-86326 no es una vulnerabilidad común. Su capacidad de persistir en los gateways MGate la convierte en una amenaza de largo plazo para las operaciones industriales. Moxa ha actuado con transparencia al divulgar el fallo y ofrecer recomendaciones, pero la responsabilidad de mitigar el riesgo recae en los equipos de TI y OT. La clave está en tratar la seguridad del firmware como un proceso continuo y no como una tarea única. Mantener inventarios actualizados, restringir accesos y adquirir firmware solo de fuentes oficiales son pasos esenciales para proteger la infraestructura crítica.